/ Certificados TLS/SSL
Comprueba gratis el certificado TLS/SSL de tu web
El certificado TLS de tu web (el que mucha gente seguimos llamando SSL) caduca, y cada vez antes. Desde el 15 de marzo de 2027 no podrá durar más de 100 días, y desde 2029, más de 47. Si lo renuevas a mano, pasarás de hacerlo una vez al año a por lo menos cuatro, y luego a unas ocho.
Gratis y open source, con licencia MIT. Sin registro ni cuenta, y se ejecuta en tu ordenador: no envía tus datos a nadie.
Mira cómo está tu certificado TLS/SSL y cómo arreglar lo que esté mal.
Un comprobador gratuito y open source de un solo comando. Le das tu dominio y te dice cómo está tu certificado, qué cambia para ti en 2027 y, si algo va mal, cómo se arregla.
¿Y por qué yogurTLS? Porque los certificados van camino de caducar como un yogur. Hace nada podían durar más de un año y te olvidabas de ellos; en 2029 durarán 47 días, así que tocará mirar la fecha como miras la del yogur de la nevera. De ahí el logo, una tarrina con una cerradura en la etiqueta. TLS es el protocolo que protege la conexión entre tu web y quien la visita.
En qué se diferencia de un comprobador online
Ver cuándo caduca un certificado es fácil: hay decenas de webs que lo hacen. yogurTLS está pensada para quien lleva una o varias webs y quiere enterarse antes de que algo se rompa.
Si solo quieres mirar la fecha una vez, no necesitas nada: pulsa el icono que hay a la izquierda de la dirección, en "La conexión es segura" y luego en el certificado. Ahí sale la fecha de caducidad.
- Con www y sin www, a la vez. Los comprobadores online suelen mirar solo el nombre que escribes. En una de cada cuatro webs .es, cada versión lleva un certificado distinto.
- Todas tus webs de una vez. Una lista en un archivo, y un código de salida para que una tarea programada (cron) te avise si algo sale en ámbar o en rojo, sin que tengas que acordarte de mirar.
- Lo que cambia en 2027 y 2029 para tu certificado. No una noticia general, sino si el tuyo ya va a ese ritmo.
- Desde dentro de tu servidor. Desde fuera no se ve cómo se renueva un certificado. Ejecutada en tu servidor, te dice si la renovación automática está configurada y si el certificado se renovó pero nadie recargó la web.
- El aviso en tu calendario. Si renuevas a mano, te deja la cita apuntada en Google Calendar, Outlook o el de Apple.
- Gratis, sin cuenta y sin vendedor. Muchos comprobadores online son de empresas que venden certificados o servicios. Aquí no hay nada que comprar.
$ npx yogurtls tudominio.esSolo necesitas Node 20 o superior. No hay que instalar nada más.
Qué comprueba
- 01Caducidad y duración
Cuántos días le quedan y si ya va al ritmo de 2027 y 2029.
- 02Cadena completa
Lo que el navegador te esconde: si falta el intermedio, tu web carga con candado y falla para apps, integraciones y bots.
- 03Con www y sin www
Los dos a la vez. Una de cada cuatro webs .es usa certificados distintos en cada uno.
- 04Nombre, autoridad y autofirmados
Lo que hace que un navegador muestre el aviso de error. Con semáforo: BIEN, OJO o MAL, siempre con la palabra.
Así responde
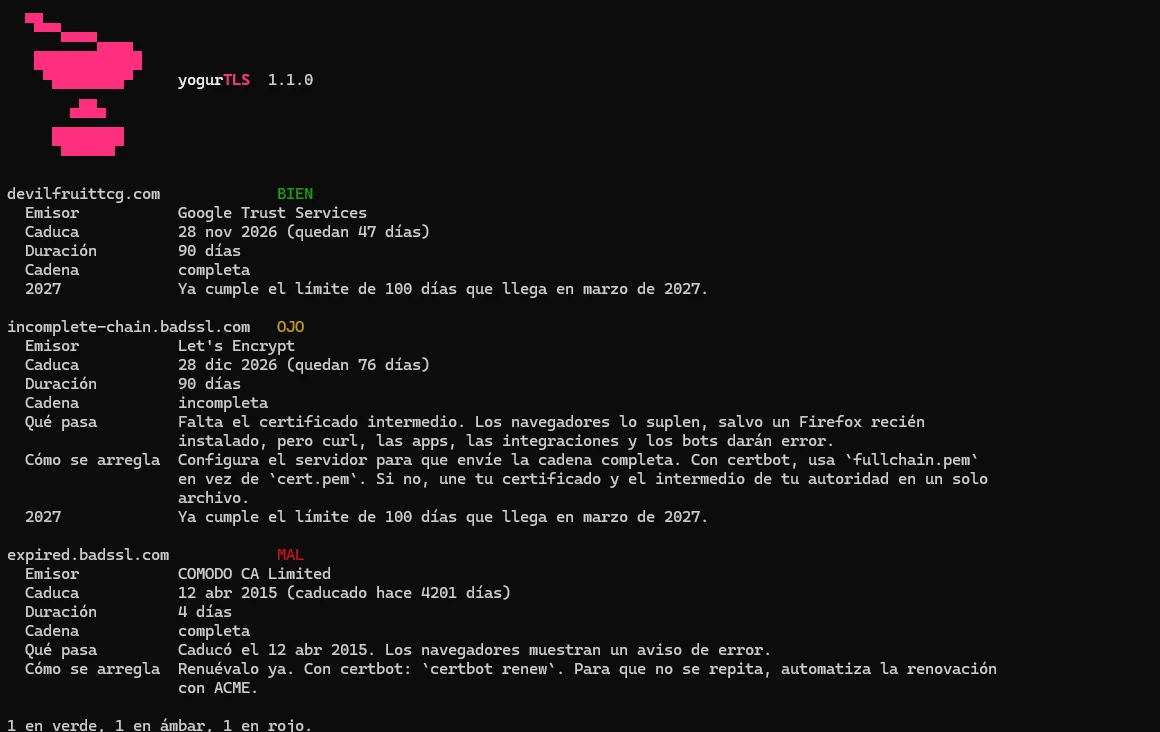
Ver la salida en texto
$ npx yogurtls devilfruittcg.com incomplete-chain.badssl.com expired.badssl.com

devilfruittcg.com             BIEN
  Emisor           Google Trust Services
  Caduca           28 nov 2026 (quedan 47 días)
  Duración         90 días
  Cadena           completa
  2027             Ya cumple el límite de 100 días que llega en marzo de 2027.

incomplete-chain.badssl.com   OJO
  Emisor           Let's Encrypt
  Caduca           28 dic 2026 (quedan 76 días)
  Duración         90 días
  Cadena           incompleta
  Qué pasa         Falta el certificado intermedio. Los navegadores lo suplen, salvo un Firefox recién
                   instalado, pero curl, las apps, las integraciones y los bots darán error.
  Cómo se arregla  Configura el servidor para que envíe la cadena completa. Con certbot, usa `fullchain.pem`
                   en vez de `cert.pem`. Si no, une tu certificado y el intermedio de tu autoridad en un solo
                   archivo.
  2027             Ya cumple el límite de 100 días que llega en marzo de 2027.

expired.badssl.com            MAL
  Emisor           COMODO CA Limited
  Caduca           12 abr 2015 (caducado hace 4201 días)
  Duración         4 días
  Cadena           completa
  Qué pasa         Caducó el 12 abr 2015. Los navegadores muestran un aviso de error.
  Cómo se arregla  Renuévalo ya. Con certbot: `certbot renew`. Para que no se repita, automatiza la renovación
                   con ACME.

1 en verde, 1 en ámbar, 1 en rojo.
Salida real de yogurTLS 1.1.0 del 12 de octubre de 2026, en un Windows en español. Los días que quedan dependen del día en que lo ejecutes.
npx yogurtls a.es b.esVarias webs a la vez.
npx yogurtls --file dominios.txtUna lista en un archivo, una web por línea.
--warn-days 14Ámbar si caduca pronto. Sale con código 0, 1 o 2 para una tarea programada (cron).
--es --enIdioma. Por defecto, el de tu sistema.
npx yogurtlsSin nada más, te pregunta el dominio.
Se ejecuta en tu ordenador (o en tu servidor, con --servidor), solo se conecta a los dominios que le pidas y no envía nada a nadie. No renueva ni instala nada: solo lee.
Desde tu servidor: --servidor
Desde fuera no se ve cómo se renueva tu certificado. Desde dentro, se puede mirar. Ejecútalo en la máquina que sirve la web:
$ sudo npx yogurtls tudominio.es --servidorCompara el certificado que hay en el disco (donde lo guardan certbot o acme.sh) con el que envía la web. Si el del disco es más nuevo, la renovación funcionó pero nadie recargó el servidor, y te dice el comando para arreglarlo. También busca si la renovación automática está configurada: el temporizador de certbot o una tarea programada con certbot o acme.sh. Que esté configurada no garantiza que funcione, por eso compara además los dos certificados.
Límites. Solo en Linux. Si delante hay un CDN como Cloudflare, el certificado que ve la gente es el del CDN, así que no los compara y te lo dice. Si tus certificados viven en Docker o en un panel, indícale el archivo con --cert; entonces no juzga la renovación, porque la hace el contenedor o el panel y desde ahí no se ve.
El aviso en tu calendario: --calendario
Para quien renueva a mano. Guarda un aviso por dominio 14 días antes de que caduque (cámbialo con --warn-days) y lo importas en Google Calendar, Outlook o el calendario de Apple.
$ npx yogurtls tudominio.es --calendario avisos.ics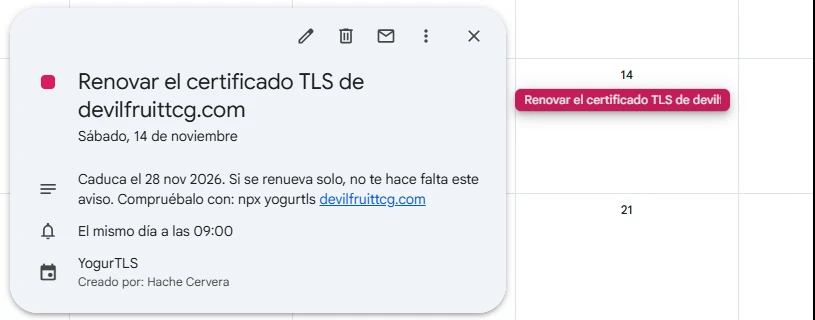
No sabe si tu certificado se renueva solo, así que lo dice en el propio aviso. Si renuevas, vuelve a generarlo.
/ Antes de que pase
Cuándo no se renueva solo un certificado TLS/SSL
Con Let's Encrypt y casi cualquier hosting moderno, el certificado se renueva solo. Pero hay casos en los que no, y alguno es traicionero porque nadie se entera hasta que la web falla.
- Certificados comprados. Si lo compraste a una autoridad comercial (DigiCert, Sectigo…), renovarlo es volver a comprar, validar, descargar e instalar a mano. Es lo habitual en empresas grandes, administraciones y universidades.
- Subidos a mano. Un certificado que pegaste en un panel, un CDN o un balanceador no se renueva solo: ese sistema no lo emitió y no sabe pedir otro.
- La renovación automática se rompió. La tarea programada de certbot dejó de ejecutarse tras migrar de servidor, el dominio ahora apunta a otro sitio (un CDN nuevo, otro servidor), el puerto 80 está cerrado o caducó la clave de la API del DNS. Todo parecía automático, y desde ese día ya no lo es.
- Se renueva, pero el servidor no se entera. El clásico: certbot deja el certificado nuevo en el disco, pero Nginx o Apache siguen enviando el viejo hasta que alguien los recarga. En el disco todo está bien y la web caduca igual.
- Varios servidores. Detrás de un balanceador, el certificado se renueva en uno y en los demás no.
Y ojo: Let's Encrypt dejó de mandar el email de "tu certificado caduca pronto" en junio de 2025. Si era tu única alarma, ya no la tienes.
/ Si ya ha pasado
Qué pasa cuando caduca, y cómo se recupera
Un certificado caducado no apaga tu web, pero es casi lo mismo: el navegador se pone delante con una pantalla de aviso a pantalla completa.
- En el navegador. Chrome muestra "La conexión no es privada" (
NET::ERR_CERT_DATE_INVALID) y casi todo el mundo se va. Si tu web usa HSTS, ni siquiera hay botón para continuar. - Fuera del navegador, en silencio. Apps, APIs, integraciones, los avisos de pago de tu pasarela y los webhooks fallan sin enseñar ninguna pantalla. Muchas veces es lo que más dinero cuesta, porque nadie lo ve.
- En la confianza. Si tus visitas se acostumbran a saltarse el aviso en tu web, también lo harán en una web falsa.
Si ya ha caducado, en este orden
- Mira por qué no se renovó. Si era automático, arregla primero la causa. Con certbot,
sudo certbot renew --dry-runte enseña el error sin gastar intentos: Let's Encrypt solo te da 5 certificados iguales cada 7 días y 5 validaciones fallidas por hora, así que reintentar a ciegas puede dejarte bloqueada días. - Renuévalo. Con certbot,
sudo certbot renew. En un hosting, suele bastar con "reemitir" el certificado SSL en el panel. - Recarga el servidor para que use el nuevo:
sudo systemctl reload nginx(oapache2). Si hay un CDN o un balanceador delante, súbelo allí también. - Si era un certificado comprado y la renovación va a tardar (los de empresa, OV o EV, piden validar la empresa y pueden ser días), pon uno gratuito de Let's Encrypt mientras tanto. Cifra igual, y tu web vuelve en minutos.
- Compruébalo fuera del navegador, con y sin www y con la cadena completa:
npx yogurtls tudominio.es. En cuanto el servidor envía el certificado nuevo, el aviso desaparece para todo el mundo. - Recupera lo que falló en silencio. Revisa los avisos de pago y los webhooks de esas horas: muchas pasarelas solo reintentan unas cuantas veces.
- Pon una alarma para que no se repita:
npx yogurtls tudominio.es --warn-days 14en una tarea programada (cron), o el aviso en tu calendario con--calendario avisos.ics.
/ Seguridad
Lo que conviene saber de seguridad
- El candado no significa que la web sea de fiar. Solo dice que la conexión va cifrada y que quien la sirve controla ese dominio. Las webs de phishing también tienen candado, y gratis.
- Gratis no es menos seguro. Un certificado de Let's Encrypt cifra igual que uno de pago. Los de empresa (OV o EV) añaden datos de quién está detrás, no más cifrado.
- Nunca lo "arregles" desactivando la verificación. Si una integración falla por el certificado, la tentación es
curl -k,verify=Falseo similar. Eso deja que cualquiera se ponga en medio y lea o cambie los datos. El arreglo está en el servidor, no en quien se conecta. - La clave privada es lo que de verdad protege. Que solo la pueda leer el servidor, y nunca por email ni en un repositorio. Si se filtra, revoca el certificado y saca uno nuevo con otra clave. Es uno de los motivos por los que los certificados duran cada vez menos: anular uno robado funciona mal, así que mejor que caduque pronto.
- Decide quién puede emitir certificados para tu dominio. Un registro CAA en el DNS dice qué autoridades pueden hacerlo, y las autoridades están obligadas a respetarlo. Es gratis y se pone en un minuto en tu proveedor de DNS.
- Todo certificado es público. Cada certificado de tu dominio queda apuntado en unos registros públicos (Certificate Transparency), con todos sus nombres. Puedes buscar el tuyo en crt.sh y ver si alguien ha sacado uno que no pediste. Y no metas en un certificado público el nombre de un subdominio interno que no quieras que se sepa.
/ Cómo solucionarlo
Cómo renovar el certificado TLS/SSL sin depender de acordarte
Renovar a mano es la cita previa del DNI: si se te olvida o no hay hueco, te quedas sin él. Lo que quieres es que el DNI te llegue renovado al buzón. Esto es lo que lo consigue, y todo es gratuito.
| Paso | Cómo |
|---|---|
| Automatizar la renovación | Con ACME, el protocolo que usa Let's Encrypt: certbot o acme.sh en tu servidor, o tu hosting o tu CDN si ya lo hacen por ti. Con 47 días, renovar a mano deja de ser una opción. |
| Enviar la cadena completa | El servidor tiene que mandar tu certificado y el intermedio. Con certbot, usa fullchain.pem en vez de cert.pem. |
| Comprobarlo fuera del navegador | Con yogurTLS, o con openssl s_client -connect tudominio.es:443 -servername tudominio.es, que tiene que acabar en Verify return code: 0 (ok) (en Windows OpenSSL no viene instalado; lo trae Git for Windows, en Git Bash). Sin instalar nada, SSL Labs marca la cadena incompleta como "Chain issues: Incomplete". |
| Vigilar la caducidad | Aunque esté automatizado, porque lo automático también falla. npx yogurtls tudominio.es --warn-days 14 en una tarea programada (cron) puede avisarte a tiempo. |
| Revisar todas las versiones | Con www, sin www y cualquier subdominio que siga en el DNS. |
/ El estudio
Cómo están las 1.000 webs .es más visitadas
Medí el certificado TLS de los 1.000 dominios .es más visitados según la lista Tranco, todos el 9 de octubre de 2026. Se pudieron medir 958.
/ 01 / Lo básico
Qué es un certificado TLS/SSL, sin dar nada por hecho
Cuando entras en una web con https:// pasan dos cosas. Lo que mandas viaja en un sobre cerrado que solo puede abrir esa web. Y la web enseña un certificado, su DNI, para demostrar que es quien dice ser. Lo firma una autoridad de certificación (Let's Encrypt, DigiCert, Google, la FNMT…), que antes comprueba que quien lo pide controla el dominio.
El navegador trae de fábrica una lista de autoridades en las que confía, como quien sabe de memoria qué sellos oficiales son válidos. Pero las autoridades no firman con su sello maestro, que guardan bajo llave: firman con un certificado intermedio. Por eso la web tiene que enseñar su DNI y, además, la acreditación de la comisaría que se lo hizo. Si falta esa acreditación, la cadena está incompleta.
¿TLS o SSL? Es lo mismo para lo que te importa. SSL es el nombre del protocolo antiguo, retirado hace años por inseguro; TLS es el que se usa hoy. Pero casi todo el mundo, yo incluida, sigue diciendo "certificado SSL", y los hostings lo siguen llamando así.
¿Por qué caducan? Por si alguien roba la clave. Anular un certificado robado funciona mal en la práctica, así que la mejor defensa es que dure poco.
/ 02 / Qué cambia
Qué cambia en 2027 y 2029
Lo deciden los navegadores y las autoridades en el CA/B Forum. La duración máxima cuenta desde la fecha en que se emite el certificado, no desde la de caducidad. Es pasar del DNI al yogur.
| Emitido desde | Duración máxima | Si renuevas a mano |
|---|---|---|
| Antes del 15-mar-2026 | 398 días | una vez al año |
| 15-mar-2026 | 200 días | dos veces al año |
| 15-mar-2027 | 100 días | al menos 4 veces al año |
| 15-mar-2029 | 47 días | unas 8 veces al año |
/ 03 / Resultados
Cuánto duran hoy los certificados TLS de las webs .es
Duración del certificado que sirve cada web, medida en el destino final de la portada después de seguir las redirecciones. Una fila por dominio.
| Duración | Dominios | % de 958 | Qué quiere decir |
|---|---|---|---|
| 47 días o menos | 19 | 2,0 % | ya cumplen el límite de 2029 |
| 48 a 100 días | 402 | 42,0 % | ya cumplen el límite de 2027 |
| 101 a 200 días | 336 | 35,1 % | tendrán que renovar el doble de veces |
| Más de 200 días | 201 | 21,0 % | de renovar una vez al año a hacerlo al menos 4 |
| Grupo | Dominios | Detalle |
|---|---|---|
| Error en Chrome | 21 | 15 con un certificado que no cubre su nombre, 4 con la cadena incompleta y otro fallo encima, 2 caducados (desde 2021 y 2023) |
| Cargan en el navegador, fallan fuera | 12 | 11 con la cadena incompleta y 1 cuya cadena no valida OpenSSL |
| Fallo que no es de certificado | 1 | error del protocolo HTTP/2 |
Ningún certificado de más de 200 días se emitió después del 15 de marzo de 2026. La norma se cumple en los 958, y además sirve como comprobación de que la medición cuadra.
/ 04 / Hallazgos
Lo que conviene saber de tu certificado TLS
- El navegador te tapa el agujero. A 11 webs les falta el certificado intermedio. Chrome lo descarga por su cuenta y Firefox lo saca de una lista que va descargando, así que en los dos cargan con su candado. Pero curl, las apps, las integraciones entre empresas y los bots no lo hacen, y para ellos esa web da error. Abres tu web, ves el candado y crees que todo va bien.
- Un Firefox recién instalado sí falla. Con un perfil recién creado, sin esa lista, fallaron 10 de las 11 (
SEC_ERROR_UNKNOWN_ISSUER). Con el perfil sincronizado 16 minutos cargaron las 11. Es el grupo de control: lo que salva a Firefox es la lista. - La autoridad griega de las universidades. 70 dominios .es llevan certificados de HARICA, la autoridad de la red académica griega. Desde enero de 2025, HARICA da el servicio de certificados de GÉANT, la red académica europea, y RedIRIS lo ofrece en España. Por el nombre del dominio, son universidades (47), administración (11) y centros de investigación (10); comprobé 15 al azar a mano y acertaba en 13. Si trabajas en una universidad, esta norma te afecta de lleno.
- Los que ya van al ritmo de 2029 no lo han decidido ellos. Los 19 certificados de 47 días o menos duran exactamente 30 días, y 17 son de Certainly, la autoridad de Fastly, que solo funciona con su CDN y renueva cada 20 días. Si tu CDN o tu hosting renuevan por ti, el cambio de 2027 no te toca.
- Dos certificados por web. En 226 de 847 dominios (26,7 %), la versión con
wwwy la versión sinwwwusan certificados distintos. No es un error, pero son dos cosas que renovar.
/ 05 / Lo que no se puede medir
Quién renueva a mano no se ve desde fuera
Intenté saber qué webs renuevan a mano con el historial público de certificados (Certificate Transparency, consultado en crt.sh), sobre una submuestra aleatoria de 100 dominios y con los umbrales fijados antes de mirar los resultados.
No funcionó. Las webs grandes tienen decenas de certificados a la vez, crt.sh no encuentra bien los certificados comodín ni los multidominio, y hasta Let's Encrypt, que renueva solo por diseño, salía como "manual". Si el método falla en lo que sabes seguro, no te puedes fiar de lo demás, así que lo descarté sin publicar ninguna cifra.
Por eso el 48,4 % es el porcentaje de webs con un emisor que renueva solo, no renovaciones medidas. Lo volví a intentar en yogurTLS, sobre 150 webs del estudio, y solo llegaba a una conclusión en el 9 % de las que se sabe que renuevan solas. Por eso yogurTLS no lo deduce desde fuera. Lo que sí hace es mirarlo desde dentro, con --servidor, en tu propia máquina.
/ 06 / Método
Cómo se midió y sus límites
- Muestra. Los 1.000 primeros dominios terminados en
.esde la lista Tranco K9Z7W. Empieza en el puesto 724, porque muchas webs españolas grandes usan.com: es la web .es más visitada, no toda la web española. - Unidad. El dominio, medido en el destino final de la portada tras las redirecciones (949 de 1.000; los otros 51, con el host por defecto).
- Conexión. Un saludo TLS normal por host, como cualquier navegador. Nada de escanear rutas ni puertos.
- Errores. Cada certificado no válido se repitió y se abrió en Chrome real para confirmar la causa. Los 11 de cadena incompleta, también en Firefox con un perfil nuevo y con uno sincronizado.
- Sin conexión segura. 42 dominios: 8 webs (con la web en otra dirección o solo sin cifrar), 9 dominios técnicos, clasificados por el nombre, y 25 sin web visible.
- Límites. Un solo punto de red y un solo día: una CDN puede servir otro certificado según desde dónde la visites. Dos webs arreglaron su certificado al día siguiente; cuentan como estaban el día 9.
- Sin nombres. Ni esta página ni los datos que se descargan nombran ninguna web con el certificado mal.
Fuentes: CA/B Forum, Baseline Requirements, lista Tranco K9Z7W, GÉANT Trusted Certificate Service, RedIRIS, autoridades del servicio TCS, Fastly, Certainly y RFC 8555, ACME.
/ Pruébalo
¿Te ha salido algo en rojo?
Ejecuta yogurTLS en tu web. Si algo no se entiende, falla o echas en falta una comprobación, abre una incidencia en GitHub o escríbeme.